PLAN
Discovery & Assess
Recenser les usages, les qualifier, pré-classifier au regard des textes, coter les risques, mesurer les impacts.
AI Governance Management System
 AIGMS
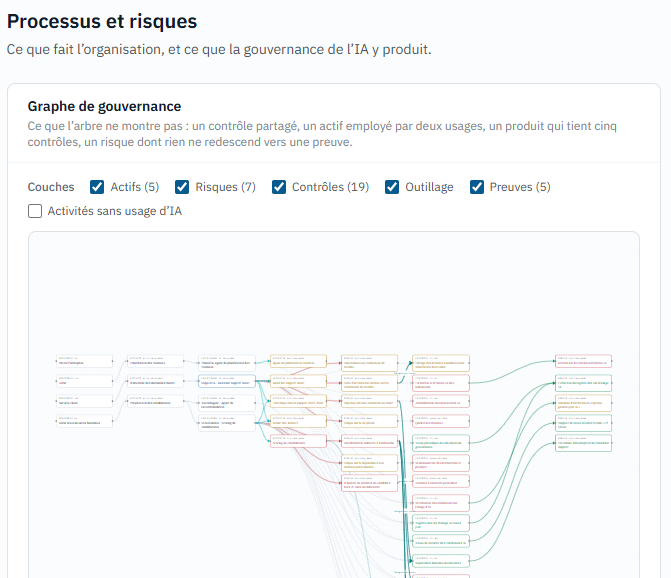
Le registre unique des usages d'IA de votre organisation : leurs risques, les décisions qui les autorisent, les contrôles qui les encadrent, et les preuves qui le démontrent.
Atelier de qualification, 45 minutes. Pour les PME et ETI, et pour les cabinets, MSP et intégrateurs qui gouvernent l'IA de leurs clients.
Le constat
« Le problème n'est plus d'autoriser ou non ChatGPT. Le problème est de gouverner un portefeuille d'usages IA qui évolue chaque semaine. »
Copilotes, modèles SaaS, agents, API : les usages se multiplient plus vite que les règles internes. Le risque n'est pas l'outil, c'est l'absence de trace de qui a décidé quoi.
Source : enquête Okta, « AI Agents at Work », 2026.
Adoption de l'IA dans les TPE et PME françaises
Source : Bpifrance Le Lab et France Num.
13 %
2024
26 %
2026
Part des entreprises utilisant au moins une solution d'IA. L'adoption a doublé en deux ans.
Le test
Si l'une reste sans réponse documentée, la gouvernance de l'IA n'existe pas encore dans votre organisation.
01
Cas d'usage, systèmes, modèles, agents, jeux de données et fournisseurs, dans un registre unique.
02
Un propriétaire opérationnel et un responsable redevable nommés pour chaque usage.
03
Nature des données, personnes concernées, articulation avec l'analyse d'impact RGPD.
04
Chaque acceptation porte un responsable humain, une justification et une date de revue.
05
Une décision datée, motivée, conditionnée, reliée aux risques et aux contrôles.
06
Des preuves avec propriétaire, date de validité et statut de fraîcheur, rattachées aux contrôles.
La méthode
Chaque étape a une entrée, un responsable, un statut, des critères de sortie, des preuves attendues et une échéance. Un changement significatif rouvre l'évaluation.
PLAN
Recenser les usages, les qualifier, pré-classifier au regard des textes, coter les risques, mesurer les impacts.
DO
Affecter les contrôles, documenter la supervision humaine, rassembler les preuves, instruire les décisions.
CHECK + ACT
Suivre les revues dues, les preuves qui expirent, les actions échues, les incidents et les décisions à prendre.
BOUCLE
Un modèle change, l'autonomie augmente, la finalité évolue : le moteur qualifie le changement et rouvre ce qui doit l'être.
Cycle de vie d'un cas d'usage
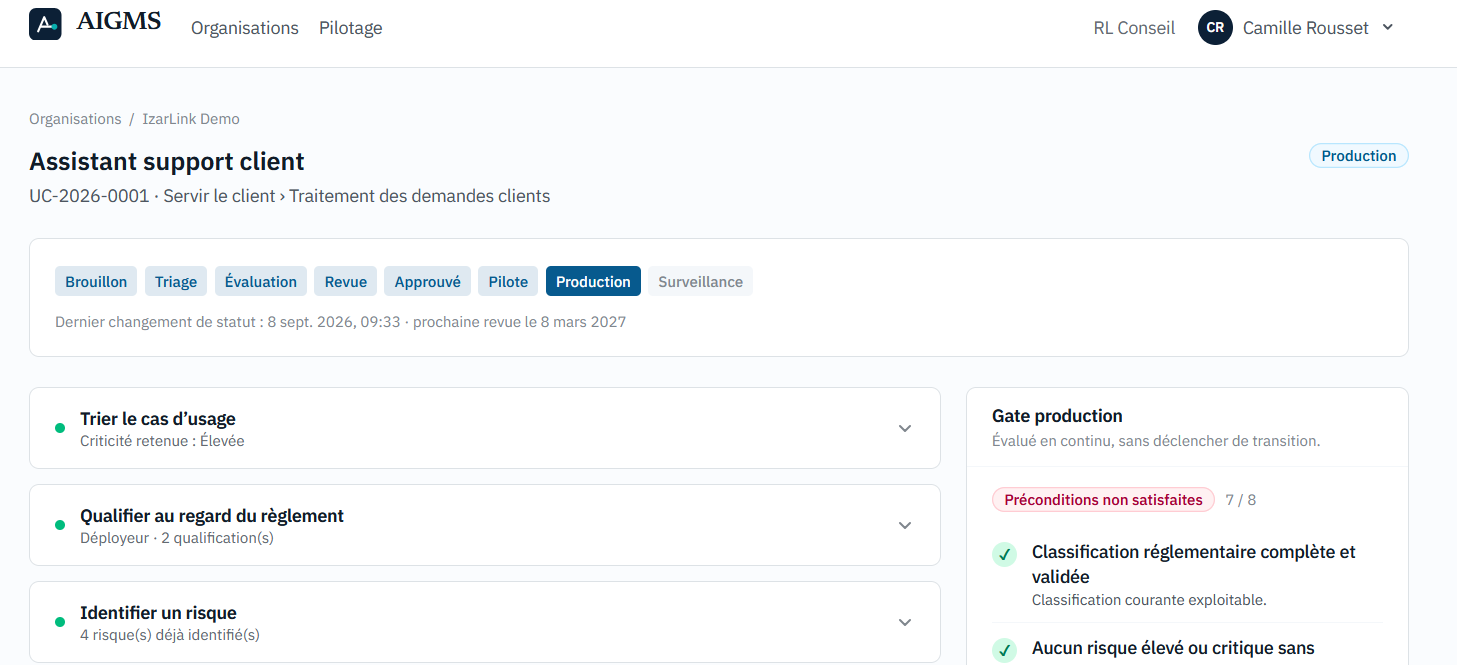
Le passage en production est refusé côté serveur tant que les préconditions ne sont pas réunies : classification aboutie, risques traités ou acceptés, évaluation d'impact terminée, revue fournisseur close, supervision humaine approuvée, contrôles obligatoires statués, décision d'autorisation en vigueur, actions bloquantes soldées. Le refus est motivé, précondition par précondition, et journalisé au même titre qu'une autorisation.
Le différenciateur
Une gouvernance crédible ne documente pas seulement les risques. Elle documente qui a décidé quoi, pourquoi et sous quelles conditions. C'est la pièce que les autres outils traitent en dernier, et celle qu'un auditeur ouvre en premier.
Aucune approbation automatique. Une décision engageante exige un approbateur humain, une justification et une date d'effet.
Séparation des rôles. L'auteur d'une décision de mise en production ou d'acceptation de risque ne peut pas l'approuver lui-même.
Rien ne dort. Acceptations de risque et exceptions portent une date de revue : le tableau de bord les fait remonter à l'échéance.
Reconstituable. Chaque décision est rattachée aux risques, contrôles et preuves sur lesquels elle s'appuie.
Un contrôle, plusieurs référentiels
CTL-02 — Supervision humaine documentée
La preuve est collectée une fois, le plan d'action est unique.
Fiche de décision
AIGMS conserve des références, des résumés internes et des exigences dérivées, versionnés et datés. Il ne reproduit pas le texte des normes et ne délivre aucune certification.
Écosystème
Les plateformes spécialisées restent les meilleures sources techniques de contrôle et de preuve. Ce qui manque, c'est la couche où l'on décide, où l'on tranche, et où l'on garde la trace. C'est celle-là qu'AIGMS occupe.
AIGMS
échange avec les outils suivants
Microsoft Purview
sécurité des données, classification, DLP — source de preuves de conformité
Azure · Google · OpenAI · Claude
plateformes IA — inventaire des modèles et des API
SIEM
détection d'anomalies, logs de sécurité — alimentation du monitoring AIGMS
GitHub
versioning des modèles, pipelines MLOps — traçabilité du code
ServiceNow
CMDB, workflows, incidents — intégration ITSM
Vanta
automatisation de la conformité — collecte de preuves techniques
AIGMS est la couche de décision et de preuve — le poste de pilotage de l'AI Governance Officer, pour une PME ou une ETI comme pour un cabinet suivant plusieurs organisations. Registre des usages, risques, impacts, supervision, décisions, contrôles, preuves, incidents et actions.
Les connecteurs sont conçus en lecture seule et à moindre privilège : AIGMS lit des métadonnées, des statuts et des preuves. Il ne prend pas la main sur vos systèmes.
Le calendrier
Le report des obligations « haut risque » en est la démonstration : une date d'application n'est pas une constante. AIGMS conserve les référentiels sous forme de données versionnées et datées — jamais de dates inscrites en dur dans un écran.
2 février 2025
Pratiques interdites et obligations de littératie en IA.
Applicable
2 août 2026
Application générale du règlement sur l'IA, y compris le régime de sanctions et les obligations de transparence.
Applicable
11 septembre 2026
Cyber-résilience : obligations de signalement des vulnérabilités activement exploitées.
Applicable
2 décembre 2027
Systèmes à haut risque de l'annexe III. Échéance reportée de seize mois par le règlement (UE) 2026/1744.
À venir
11 décembre 2027
Cyber-résilience : obligations principales et marquage CE intégrant la cybersécurité.
À venir
Règlement (UE) 2024/1689 sur l'IA et règlement (UE) 2024/2847 sur la cyber-résilience.
Article 99 — le montant retenu est le plus élevé des deux.
Pour les PME et les jeunes entreprises, chaque plafond est ramené au plus faible des deux montants.
Règlement sur la cyber-résilience
Produits comportant des éléments numériques.
15 M€
ou 2,5 % du chiffre d'affaires mondial.
Exigences essentielles de cybersécurité, traitement des vulnérabilités, documentation technique et évaluation de la conformité.
Un système d'IA intégré à un produit connecté relève des deux régimes. Un contrôle bien construit sert les deux.
Quarante-cinq minutes suffisent pour voir ce que donne votre portefeuille IA passé au filtre d'une gouvernance opérationnelle.
Ce que vous repartez avec